

 FileGrant
 RemoteGrant
 Connector
 AIGrant
 EmailGrant
 SecretGrant
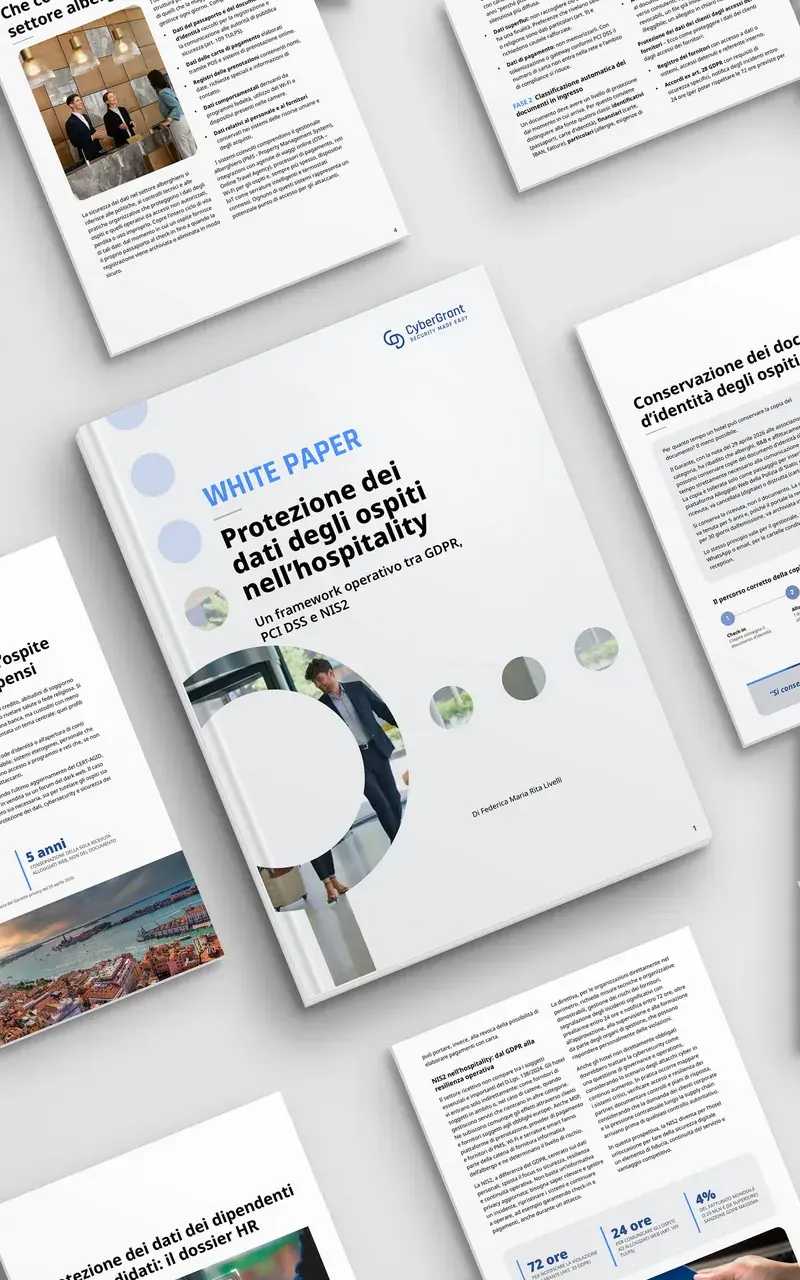
Protezione dei dati degli ospiti in hotel: GDPR, PCI DSS e NIS2
Un framework operativo in 5 fasi per hotel e strutture ricettive
In un hotel, ogni giorno passano dalla reception dati estremamente sensibili: passaporti, carte di pagamento e preferenze personali che possono rivelare informazioni sulla salute o sulla fede religiosa. Si tratta di profili spesso più completi di quelli in possesso di una banca, ma non sempre protetti con lo stesso livello di attenzione.
Il problema non è solo quali policy vengono adottate, ma soprattutto dove finiscono i dati e come vengono protetti dopo il check-in.
I casi analizzati nel whitepaper raccontano tutti la stessa storia:
- Nell'estate 2025 oltre 100.000 scansioni di documenti d'identità, sottratte a 12 hotel italiani, sono finite in vendita sul dark web (fonte: CERT-AGID)
- Nel 2023 MGM Resorts ha stimato un impatto di circa 100 milioni di dollari dopo un attacco di social engineering partito dall'help desk IT (fonte: Form 8-K di MGM)
- PMS, channel manager, OTA e fornitori esterni moltiplicano i punti di accesso ai dati degli ospiti
- Personale ad alto turnover e postazioni condivise lasciano credenziali attive e nessuna traccia di chi ha fatto cosa
Una scansione di passaporto rubata non scade: alimenta frodi d'identità e aperture di conti bancari, e viene rivenduta più volte, molto dopo l'incidente originale.
Non sono scenari futuri. Succedono oggi, in strutture organizzate come la tua.
Scarica il whitepaper e scopri come governare i dati degli ospiti, con una protezione che li segue ovunque vadano.
Chi è responsabile dei dati degli ospiti in un hotel?
 CISO e responsabili IT
Gestiscono PMS, reti, accessi e fornitori tecnologici. Il whitepaper indica dove si concentrano i rischi e come applicare cifratura, accessi per ruolo e tracciabilità.
 Direttori e proprietà alberghiere
Rispondono della continuità del servizio e della reputazione della struttura. Il whitepaper spiega perché un incidente blocca prenotazioni, pagamenti e check-in, non solo i sistemi.
Dal check-in alla notifica di violazione: i rischi per i dati in hotel
Un hotel conserva documenti d'identità, dati delle carte di pagamento, prenotazioni e preferenze che possono rivelare salute o religione. Insieme formano un profilo completo, rivendibile e utile per frodi d'identità.

Scanner della reception, email, PMS, check-in online, chat, cartelle condivise e dispositivi personali. Ogni copia del documento che resta fuori dai sistemi principali è un punto di esposizione che nessuno controlla.

Solo il tempo di inviare i dati ad Alloggiati Web. Ottenuta la ricevuta, la copia va cancellata o distrutta e si conserva solo la ricevuta, per 5 anni. Lo ha ribadito il Garante privacy il 29 aprile 2026.

PMS collegati a decine di integrazioni, personale stagionale con account condivisi, fornitori con accesso remoto a CRM, Wi-Fi e serrature smart. Ogni accesso non nominativo o senza scadenza resta aperto anche quando nessuno lo usa più.

Nel caso MGM Resorts (2023) l'attacco è partito da una telefonata all'help desk e ha bloccato prenotazioni, pagamenti e chiavi digitali. Nei 12 hotel italiani (2025) sono state sottratte le scansioni dei documenti degli ospiti. Il costo maggiore è l'interruzione del servizio, la causa quasi sempre una persona o un fornitore.

1. Inventario e minimizzazione dei dati. 2. Classificazione automatica dei documenti. 3. Cifratura del singolo file, che lo protegge anche quando esce dall'hotel. 4. Accessi per ruolo e per turno, con revoca immediata. 5. Tracciabilità degli accessi e notifica al Garante entro 72 ore.