










 FileGrant
 RemoteGrant
 Connector
 AIGrant
 EmailGrant
 SecretGrant
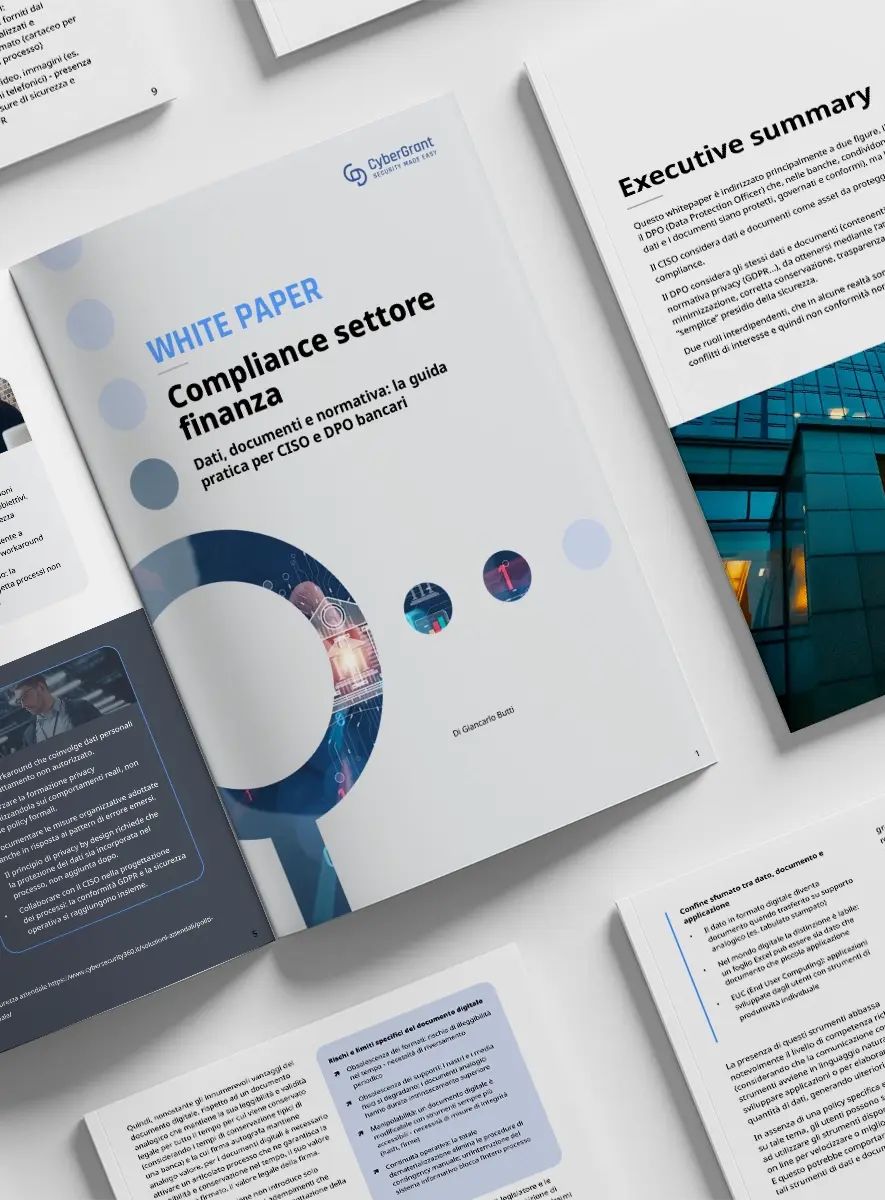
Dati e documenti in banca: la guida per CISO e DPO
I tuoi documenti bancari sono davvero sotto controllo?
Nelle banche, la quota di documenti fuori dal controllo IT è strutturalmente più alta di quanto i vertici pensino: share di rete non presidiate, PC personali, cloud individuali, strumenti di AI non approvati. Non è un problema di policy. È un problema di incentivi progettati male.
Il Rapporto Clusit 2026 e il Verizon DBIR 2026 convergono sullo stesso quadro:
- Il settore finanziario è tra i tre più colpiti a livello globale
- Le violazioni dalla supply chain ICT sono in aumento costante
- La compromissione di credenziali di terze parti è il vettore di ingresso più frequente
- Una quota significativa delle violazioni coinvolge utenti interni
I dati bancari rubati non spariscono: circolano per mesi o anni nei mercati underground, venduti più volte, usati per attacchi mirati molto dopo l'incidente originale.
Non sono scenari futuri. Stanno accadendo oggi, in istituti con la vostra stessa struttura di rischio
Scarica il whitepaper e scopri come governare i documenti in modo che la protezione li segua ovunque vadano.
Governance documentale bancaria: chi è responsabile di cosa
 CISO e Head of Security
Responsabili del rischio ICT e del presidio dei flussi documentali. DORA li chiama in causa direttamente sulla tracciabilità della supply chain.
 CIO, CTO e IT Director
Responsabili dell'architettura documentale e della governance dei dati. Il whitepaper analizza le lacune che nessun sistema documentale esistente copre nativamente.
Dalla classificazione dei dati alla mappa normativa: cosa analizza il whitepaper
Perché i dipendenti aggirano le policy anche in presenza di controlli rigorosi. L'analisi smonta la narrativa dell'errore umano.
Email, share di rete, PC personali, cloud individuali, AI generativa e soggetti terzi sotto art. 28 GDPR.

Perché fermarsi alla riservatezza non basta e cosa implica per la validità legale dei documenti digitali sotto eIDAS 2.

Dal contratto di mutuo agli obblighi GDPR: perché il tempo di conservazione è un attributo del singolo documento, non della categoria.
Obsolescenza dei formati, firme elettroniche e continuità operativa: i rischi che emergono troppo tardi.
Dove le normative si sovrappongono, dove si completano e dove creano obblighi distinti per CISO e DPO.